
Sécurisation des pratiques en cabinet libéral
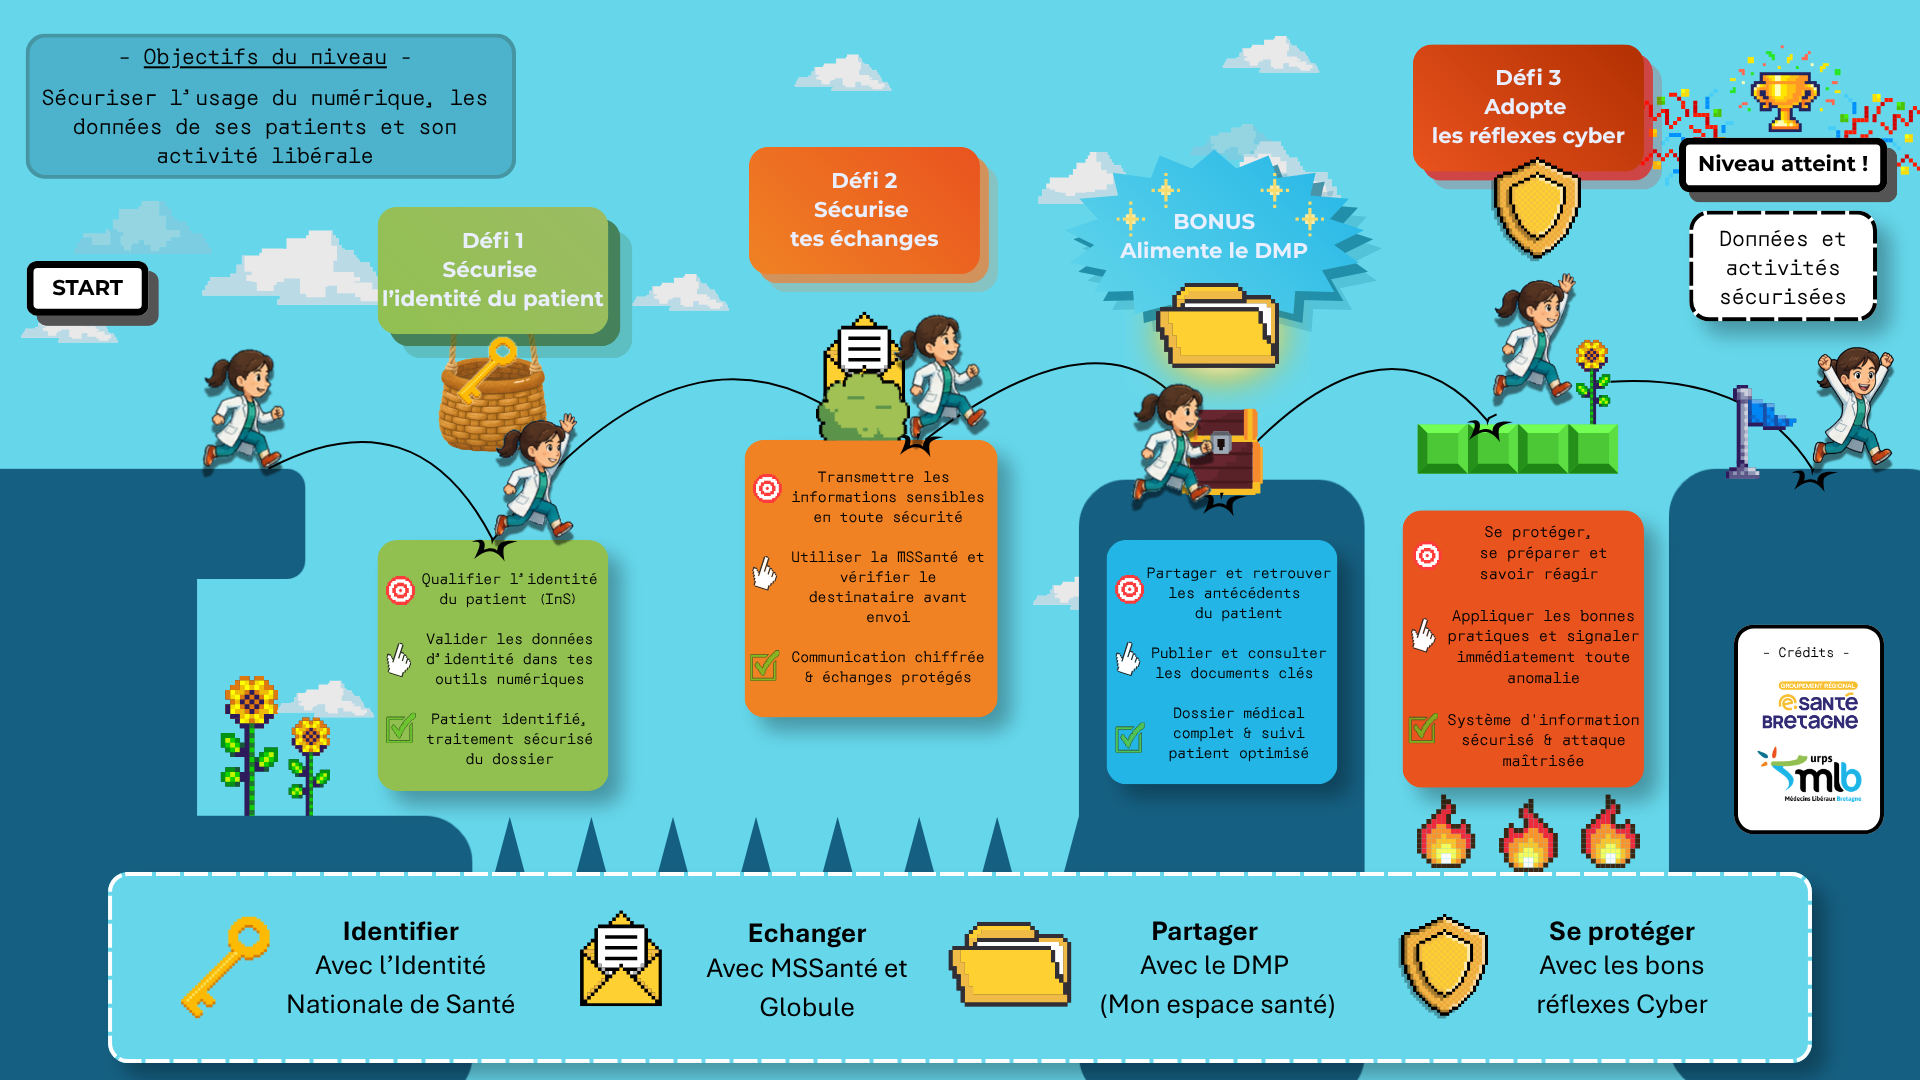
La sécurisation du cabinet médical est un réel enjeu pour garantir la qualité de la prise en charge. Aussi pour accompagner au mieux les médecins, de la protection de ses données à la protection de son matériel, nous vous proposons, en partenariat avec le GRADES E-santé Bretagne, un parcours ludique qui reprend les étapes essentielles et les bonnes pratiques à adopter pour sécuriser sa pratique.
Prêt·es à relever le défi ?
-
Défi 1 : sécuriser la bonne identité de mon patient
L’identité, première étape de la sécurité numérique
En exercice libéral, les informations de santé circulent entre de nombreux professionnels, structures et outils numériques. Identifier le bon patient est donc le premier réflexe pour sécuriser son parcours de soins et ses données de santé.
L’Identité Nationale de Santé (INS) permet de disposer d’une identité de référence, commune et fiable pour chaque usager. Elle contribue à éviter les erreurs d’identification et les doublons de dossiers, mais aussi à sécuriser le partage des données de santé entre professionnels.
Le bon réflexe
Avant d’utiliser l’INS, assurez-vous de l’identité de votre patient. La qualification de son identité repose notamment sur la récupération des données via le téléservice INSi accessible directement depuis votre LGC et sur la vérification de son identité selon les règles en vigueur.
Pourquoi est-ce important en libéral ?
Une identité correctement qualifiée permet d’associer les données de santé à la bonne personne, de faciliter leur échange entre professionnels et d’utiliser les services numériques de santé dans de bonnes conditions de sécurité.
En pratique : une identité fiable → des données rattachées au bon patient → des échanges plus sûrs.
Depuis mai 2026, la qualification de l’INS est disponible directement dans Globule, sur mobile comme sur le web.
La démarche permet de récupérer les traits d’identité du patient grâce au téléservice INSi, puis de qualifier son identité dans son dossier Globule.
Suivre les étapes de qualification
Et demain : l’accès au DMP
La qualification de l’INS constitue également un prérequis à la consultation du Dossier Médical Partagé (DMP), fonctionnalité prochainement disponible dans Globule.
Ressources mobilisables :
-
Défi 2 : sécuriser les échanges avec la MSS
La MSSanté permet aux professions de santé d’échanger des informations en toute sécurité et confidentialité, notamment pour transmettre des comptes rendus, courriers ou de documents contenant des données de patients.
Au cabinet, deux types de boites aux lettres peuvent être utilisées :
- La boîte nominative : elle est associée à un professionnel de santé et permet des échanges identifiés directement à son nom.
- La boîte organisationnelle (partagée) : elle est rattachée au cabinet ou à une structure, et peut être particulièrement utile pour les secrétaires et les équipes administratives. Elle facilite la réception et le traitement des messages du cabinet, tout en évitant que les échanges reposent uniquement sur les boîtes nominatives des médecins.
Le plus souvent la boîte nominative peut s’intégrée à votre logiciel métier. Pour la boîte organisationnelle, vous devez avoir recours à un prestataire.
L’astuce : référez-vous à la fiche pratique MSSanté en cas de question !
-
Bonus : alimenter le DMP
Intégré à Mon espace santé, le Dossier Médical Partagé (DMP) centralise dans un espace sécurisé les documents de santé utiles au suivi et à la prise en charge du patient : comptes rendus, résultats d’examens, ordonnances, lettres de liaison ou encore volet de synthèse médicale….
À chaque étape du parcours de soins, les professionnels contribuent à enrichir le DMP :
➡️ En l’alimentant avec les informations pertinentes -notamment le volet de synthèse médicale (VSM)- afin que les autres professionnels puissent bénéficier de ces informations et mieux prendre en charge le patient. Selon votre LGC et vos paramétrages, cette alimentation peut être automatisée.
Pour rappel, l’arrêté du 26 avril 2022 rend obligatoire l’alimentation dans le DMP des documents suivants :
💠 Le volet de synthèse médicale réalisé par le médecin traitant au moins une fois par an (Article L. 1111-15 du code de la santé publique)
💠 La prescription de :
· produits de santé (hors prescription soumise à entente préalable ou produite dans le cadre d’un séjour hospitalier)
· examens de biologie médicale (pour les actes ayant vocation à être pratiqués hors séjour hospitalier)
· actes de kinésithérapie, d’actes infirmiers, d’actes de pédicurie, d’actes d’orthophonie et d’actes d’orthoptie
💠 La demande d’examen de radiologie (pour les actes ayant vocation à être pratiqués hors séjour hospitalier)
💠 Les lettres et courriers adressés à un professionnel de santé (hors séjour hospitalier)
➡️ En consultant les documents et les antécédents les plus récents, afin de disposer d’une vision actualisée de l’état de santé du patient. La prochaine version Vague 2 du Ségur permettra de consulter le DMP du patient directement depuis votre LGC.
Documents utiles :
« Avec le DMP, je consulte les dernières informations et je partage les nouvelles données : je sécurise la prise en charge. »
-
Défi 3 : adopter les réflexes cyber
Une cyberattaque peut toucher tous les professionnels de santé libéraux : données patients, logiciels métier, messagerie ou facturation peuvent devenir indisponibles ou être compromis. Au-delà du risque pour la confidentialité des patients, une attaque peut paralyser votre activité, perturber la prise en charge et entraîner des pertes financières liées à l’interruption d’activité et à la remise en état des systèmes.
Adopter quelques réflexes simples permet :
- De réduire les risques et de se préparer (rubrique Les pratiques à adopter)
- D’agir face à un incident (rubrique Les réflexes en cas d’attaque)
👾 Les réflexes en cas d’attaque 👾
-
- Couper physiquement l’accès internet
Pourquoi ? Ne plus être accessible depuis l’extérieur
Comment ? Débrancher les câbles réseau et le WI-FI
-
- Ne pas éteindre son ordinateur, ses serveurs et charger vos ordinateurs portables
Pourquoi ? Conserver les preuves numériques
-
- Alerter
Pourquoi ? Limiter les impacts
Comment ? Prévenir votre fournisseur informatique et vos collègues
-
- Se faire accompagner
Pourquoi ? Parce que ce n’est pas votre métier !
Comment ?
- Contacter Breizh Cyber Breizh Cyber, le CSIRT de la Région Bretagne
- et faire un diagnostic sur le site cybermalveillance : 17Cyber – Accueil – Assistance aux victimes de cybermalveillance
-
- Déposer plainte (sur conseil de Breizh Cyber ou 17Cyber)
Pourquoi ? Déclencher ou alimenter une enquête judiciaire et préserver les possibilités de poursuites pénales
Comment ? A la police ou gendarmerie dont vous dépendez
-
- Faire une déclaration à la CNIL (sur conseil de Breizh Cyber ou 17Cyber)
Pourquoi ? Obligation règlementaire exclusivement en cas d’atteinte aux données personnelles
Comment ? sur le site Cnil.fr sous 72h
Pour aller plus loin : Guide pratique sur la protection des données personnelles
-
- Prévenir vos patients / fournisseurs (sur conseil de Breizh Cyber ou 17Cyber)
Pourquoi ? Obligation réglementaire en cas d’atteinte aux données personnelles
Comment ? par courrier uniquement s’il y a un vol d’informations personnelles